自宅Wi-Fiのタダ乗り確認方法|不審な接続機器の特定と遮断手順
夜間に動画を再生すると急に止まる、オンラインゲームの応答速度が極端に落ちる――そうしたトラブルに直面したとき、多くの人は回線障害やプロバイダの混雑を疑います。しかし、原因が回線インフラではなく、近隣住民や第三者による「Wi-Fiのタダ乗り(不正アクセス)」である事例は決して珍しくありません。
警察庁サイバー警察局が公表しているサイバー攻撃関連の脅威動向においても、家庭内ルーターの脆弱性や初期設定の放置を突いた不正中継事案は深刻視されています。悪意ある第三者に電波を勝手に使われると、単に通信速度が落ちるだけでなく、あなたのルーターがサイバー攻撃の「踏み台」にされ、警察から家宅捜索や任意の取り調べを受けるリスクすら生じます。自宅の電波を守るために、現在の接続機器を正確に洗い出し、不正アクセスを排除する手順を現場の取材データに基づいて解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:通信速度低下の原因究明において、ルーターへの無断接続は単なる電波泥棒にとどまらず重大なサイバー犯罪被害の入口となる。
- 要点2:ルーター管理画面ログインからネットワーク接続端末一覧を確認し、MACアドレスを照合して不明なデバイスの特定と切断を行うのが最短の確認手順。
- 要点3:Apple端末等の「プライベートアドレス」機能による誤認に注意しつつ、暗号化キー変更手順の実施とWPA3暗号化方式への切り替えで確実に防衛する。
自宅のWi-Fiが急に重い?タダ乗りの実態と通信速度低下の原因究明
「平日20時を過ぎると、決まって通信速度が数十Mbpsから1Mbps未満まで急落する」「家族全員が寝静まった深夜にルーターのアクセスランプが激しく点滅している」――ネットの掲示板やSNSの相談窓口には、こうした異変を訴える声が数多く寄せられています。通信速度低下の原因究明を行う際、マンションタイプの回線分岐やプロバイダの夜間トラフィック過多を疑うのが一般的ですが、その影に隠れがちなのが第三者による無断接続です。
総務省が公表する「テレワークセキュリティガイドライン」や各セキュリティベンダーの検証データによると、集合住宅密集地におけるWi-Fi電波は、壁を越えて上下左右の部屋や道路上の車両にまで容易に届きます。仮にルーターの暗号化キーが脆弱なまま放置されていたり、過去に教えた知人の端末設定が残っていたりする場合、隣人が大容量ファイルのダウンロードや高画質配信の視聴にあなたの回線を消費し続ける事態が発生します。
実際に、過去に発生したサイバー犯罪の捜査記録では、パスワード設定の甘い近隣のWi-Fiに接続し、掲示板への犯行予告や不正送金マルウェアの配布を行っていた事例が複数立件されています。回線速度の低下は、単なるストレスではなく、あなたのデジタル環境が「乗っ取られている警戒アラート」かもしれないのです。
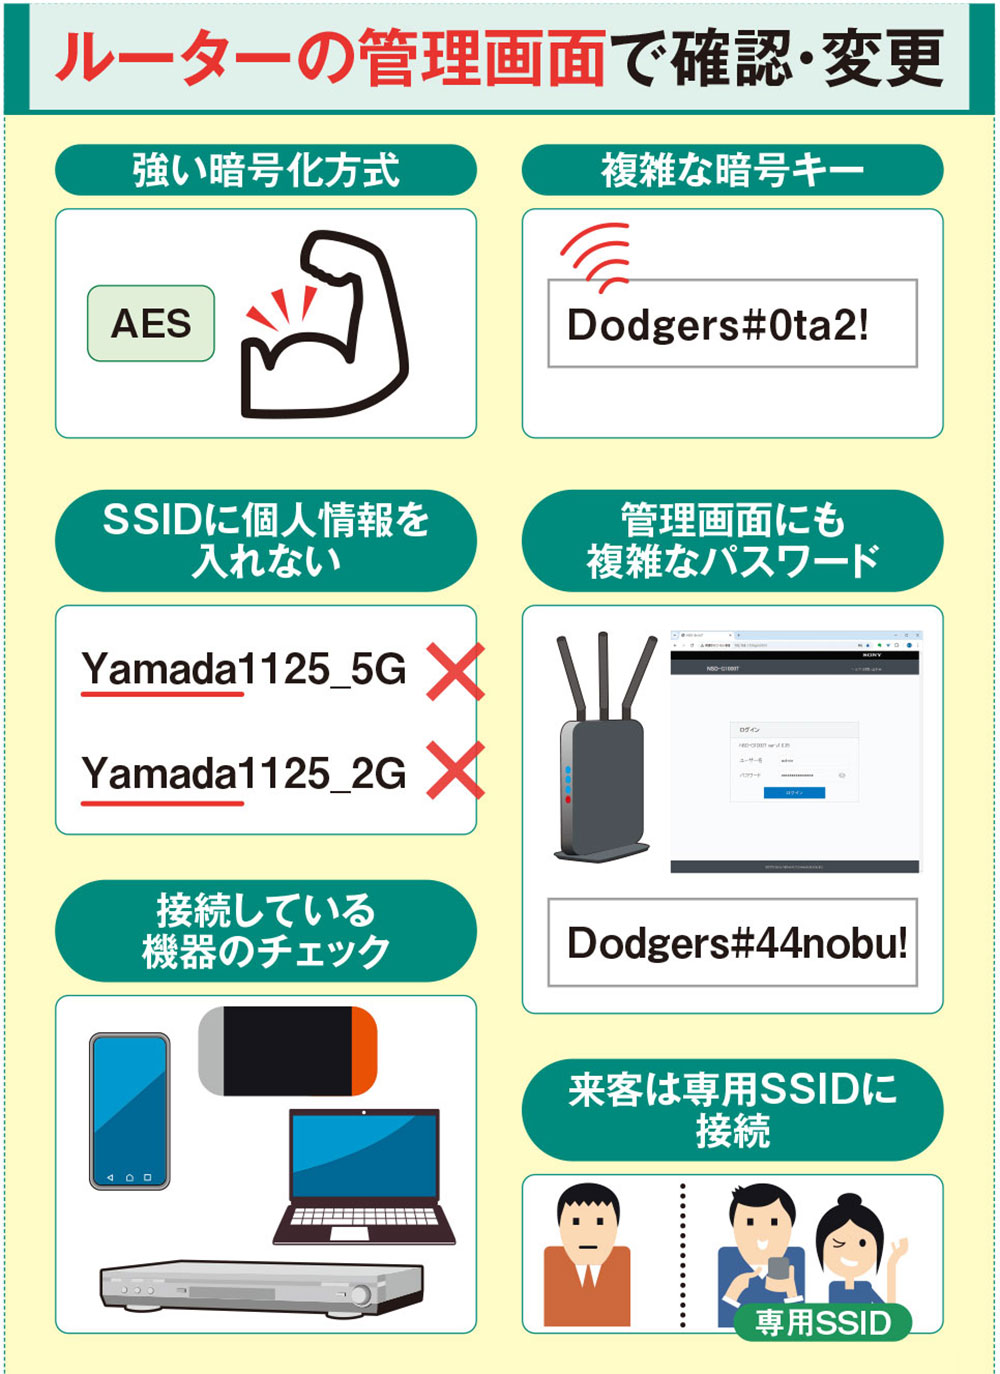
【実践】ルーター接続機器確認方法|管理画面ログインで見抜く手順
Wi-Fi不正アクセス確認を行う最も確実なアプローチは、通信の大元であるルーター内部の記録を直接調べることです。各通信キャリアのホームゲートウェイや、バッファロー、NEC(Aterm)、エレコムなどの市販ルーターには、現在電波を掴んでいる機器をすべて把握できるルーター接続機器確認方法が標準搭載されています。
以下のステップに沿って、ルーター内部のネットワーク接続端末一覧を展開してください。
ステップ1:ルーター管理画面ログインを行う
ブラウザ(ChromeやSafari)のアドレスバーに、ルーターのゲートウェイIPアドレス(多くは「192.168.11.1」や「192.168.1.1」「192.168.0.1」など)を入力します。ログイン用のユーザー名とパスワードを求められるため、本体底面のシールに記載された初期パスワード、または自身で設定した管理パスワードを入力してログインします。
ステップ2:「接続端末一覧(クライアントリスト)」を開く
メニュー内の「詳細設定」「ステータス」または「機器情報」の項目にある「接続端末一覧」「DHCPリース情報」を開きます。ここには、現在そのルーターにIPアドレスを割り振られているすべての端末がリアルタイムでリストアップされます。
ステップ3:端末の「台数」と「識別情報」を照合する
一覧に表示されている端末の総数と、現在自宅でWi-Fiに接続している機器(スマートフォン、パソコン、タブレット、テレビ、ゲーム機、スマートスピーカー、Wi-Fi対応家電など)の台数を照らし合わせます。自宅の保有台数よりもリストの数が1台でも多ければ、不正アクセスの可能性が浮上します。
管理画面へのアクセスが難しい場合は、各メーカーが提供するスマートフォン向け設定アプリ(バッファローの「スマートホーム」やエレコムの専用ツール等)や、ネットワークスキャンアプリ「Fing」などを活用することで、同一ネットワーク上の接続端末をスマホ画面から可視化することも可能です。
不明なデバイスの特定と切断|プライベートMACアドレスの誤認に注意
端末リストを確認した際、最も多く寄せられる相談が「見覚えのない英数字の端末名(例:Generic Device、UNKNOWN、英数字の羅列)がリストにあり、タダ乗りされているに違いない」という焦りの声です。しかし、ここで慌てて切断や初期化を行う前に、現代の通信機器特有の仕様を理解しておく必要があります。
近年のiPhone(iOS 14以降)やAndroid、Windows 11などには、プライバシー保護のためにWi-Fi接続ごとの固有番号を偽装する「プライベートWi-Fiアドレス(ランダムMACアドレス)」機能が標準で有効化されています。この機能が働いていると、端末名がルーター側で正しく取得できず、「不審なデバイス」のように表示されてしまう技術的ギャップが生じます。
本当の不審端末と自身の持ち物を見分けるためには、以下の手順でMACアドレス(通信機器ごとの個別識別番号)を1台ずつ突き合わせる作業が必要です。
自分のスマートフォンの「設定」>「Wi-Fi」>接続中のSSIDの横にある詳細マーク(iマークなど)をタップすると、その端末が現在ルーターに対して開示している「Wi-Fiアドレス(MACアドレス)」が確認できます。ルーター管理画面のリストにある英数字と自身の端末のアドレスが合致すれば、それは正規の端末です。
家中のあらゆるスマート機器を照合してもなお、一致する端末が1台も存在しない接続機器が見つかった場合、それが「タダ乗りされている不明なデバイス」と断定できます。管理画面上に「接続ブロック」や「端末切断」の機能があれば即座に実行し、その端末をネットワークから物理的・論理的に排除します。

Wi-Fi勝手に使われるリスク|不正利用の危険性とサイバー犯罪の踏み台
「電波を少し使われるくらいなら、速度が遅くなるだけで実害はないのでは?」と考えるのは致命的な誤りです。Wi-Fi勝手に使われるリスクは、帯域の浪費という軽微な被害にとどまりません。情報セキュリティの現場では、以下の3つの壊滅的な脅威が指摘されています。
第一に、サイバー犯罪の踏み台にされ、犯罪者の容疑をかけられるリスクです。タダ乗りした攻撃者があなたのWi-Fiを経由してネットバンキングの不正送金、違法ダウンロード、爆破予告や誹謗中傷の書き込みを行った場合、プロバイダ側に残るIPアドレスの記録(接続ログ)は「あなた名義の回線」になります。警察のサイバー犯罪対策課がIPアドレスを追跡した結果、無関係のあなたの自宅に令状を持った捜査員が急行し、パソコンやスマホが証拠品として押収された実例が過去に国内で起きています。無実を証明するには数カ月におよぶデジタル・フォレンジック検証が必要となり、社会的信用の失墜は計り知れません。
第二に、家庭内ネットワーク上の個人情報・通信内容の覗き見です。同一のWi-Fiネットワーク内に侵入を許すと、適切な暗号化が行われていない機器間通信が盗聴される危険があります。家庭内共有フォルダ(NAS)に保存している家族の写真や確定申告の書類、身分証明書のデータが抜き取られたり、ネットワークカメラの映像がハッキングされて私生活をネット上に生配信されたりする被害が報告されています。
第三に、不正アクセス禁止法違反や電波法違反にまつわる法的責任です。侵入者は同法違反の犯罪者ですが、ルーターの管理者がパスワードすら設定せず公衆に垂れ流していた場合、被害拡大を招いた過失を問われる社会的リスクに晒されます。
徹底比較|Wi-Fi不正アクセス対策の効果とセキュリティ強度の違い
タダ乗りを防ぐためのセキュリティ設定には複数の手法が存在しますが、技術の進歩に伴い、かつて推奨されていた対策の中には現在では防御壁として機能しない「形骸化した対策」も混在しています。最新の防御策と各設定の有効性を以下の比較表で整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 暗号化方式(WPA3 / WPA2) | WPA3-Personalは192ビット暗号化・SAE認証に対応。WPA2は辞書攻撃に対して脆弱。 | 普及率80%以上の機器でWPA3標準対応。旧型はWPA2。 | 【最優先】タダ乗り防止の絶対防壁。未対応の旧型機は買い替えを推奨。 |
| 暗号化キー(Wi-Fiパスワード) | 英大小文字・数字・記号を組み合わせた16桁以上のランダム文字列。 | 工場出荷時パスワード(8〜13桁)のまま使い続ける利用者が約35%。 | 定期変更よりも「十分に長く解読不可能な初期設定からの変更」が極めて有効。 |
| SSIDステルス設定 | 電波の識別名(ビーコン)の発信を停止し、周囲の検索リストから隠蔽。 | セキュリティ対策として広く認知されているが技術的隠蔽力は低い。 | フリーソフト等で容易に電波を検知可能。気休めに過ぎず利便性低下の弊害が大。 |
| MACアドレスフィルタリング | 事前登録した端末のMACアドレス以外からの通信接続を物理的に遮断。 | 企業の固定端末管理などで多用される古典的防御手段。 | MACアドレス偽装ツールで突破可能な上、スマホのランダムMACと相性が悪く非推奨。 |
| ルーター管理画面パスワード | 初期値「admin/admin」や「password」から独自文字列へ変更。 | 変更率は半数以下と低く、侵入後の乗っ取り要因トップ。 | 【必須】侵入されても設定を書き換えさせないための最後の砦。 |
データが示す通り、かつて推奨されたSSIDステルス設定やMACアドレスフィルタリングは、攻撃ツールが高度化した昨今では突破が容易であり、過信は禁物です。最大の防御壁は「強固な暗号化方式(WPA3)」と「複雑なパスワード」の組み合わせに集約されます。

今すぐできる不正利用の防止対策|暗号化キー変更手順と最新の防衛策
不審な端末が1台でも見つかった場合、またはタダ乗りの疑いを完全に払拭したい場合、最も効果的かつ根本的な対処法は暗号化キー変更手順を速やかに完了させることです。暗号化キー(Wi-Fiパスワード)を変更した瞬間に、既存の接続セッションはすべて強制切断され、新しいパスワードを知らない第三者は二度とアクセスできなくなります。
1. 暗号化キーの変更手順
ルーターの管理画面にログインし、「無線設定」>「セキュリティ設定」の項目を開きます。 暗号化キー(事前共有鍵 / Pre-Shared Key)の入力欄に、新しく作成したパスワードを入力します。パスワードは推測されやすい単語や生年月日を避け、英字大小・数字・記号を織り交ぜた16文字以上で構成してください。設定を保存するとWi-Fi電波が再起動し、接続中の全端末が切断されます。
2. 暗号化方式を「WPA3」へアップグレードする
暗号化方式の選択肢に「WPA3-SAE (Personal)」または「WPA2/WPA3-Personal(移行モード)」があれば、迷わず選択してください。WPA3暗号化方式は、オフライン辞書攻撃に対する耐性を持ち、仮に簡単なパスワードであっても総当たり攻撃による解読を強力にブロックします。古い家電製品がWPA3に対応していない場合は、移行モードを設定するか、後述のゲストポートを活用します。
3. ゲストポート(来客用ネットワーク)の徹底活用
友人や知人が自宅に来た際、メインのWi-Fiパスワードを教えてはいけません。知人が悪意を持っていなくても、そのスマホがマルウェアに感染していれば自宅ネットワーク全体に感染が広がります。来客には、メインネットワーク(家電やPC)から完全に隔離された「ゲストポート(ゲストSSID)」を提供し、用が済んだらゲスト機能をオフにする運用を徹底してください。
4. ルーター本体のファームウェアを自動更新にする
ルーターのシステムソフトウェア(ファームウェア)に脆弱性が見つかると、パスワードを入力することなくルーター内部に侵入されるゼロデイ攻撃の対象になります。管理画面の「ファームウェア更新」から、「自動更新を有効にする」にチェックが入っているかを必ず確認してください。
【プロの結論】住環境とライフスタイル別に見直すべきセキュリティ判断基準
セキュリティ対策は強度を高めるほど管理の手間が増加します。過剰な設定で日々の通信利便性を損なわないために、自身の住居環境に応じた最適な防衛ラインを敷くことが重要です。
▼ 対策を最優先で強化すべき環境(一人暮らし・都市部の集合住宅・幹線道路沿い)
戸数が多く隣室との物理的距離が近いマンションやアパートでは、周囲に数十台のデバイスが存在し、タダ乗りの標的になりやすいハイリスク環境です。「WPA3への完全移行」「暗号化キーの複雑化」「ルーター管理パスワードの即時変更」は必須です。万が一の漏洩を防ぐため、半年に一度は接続機器リストを棚卸しする習慣をつけてください。
▼ 現状維持で十分な環境(電波が隣家に届かない郊外の一戸建て)
隣家まで数十メートル離れている戸建て住宅の場合、屋外から電波を拾ってタダ乗りすることは物理的に困難です。ランダムMACアドレス機能によって端末一覧に不明な表記が出ても過度に恐れる必要はなく、WPA2以上の暗号化が維持されていれば、無理にSSIDステルスやMACアドレスフィルタリングを導入して日常の接続を不便にする必要はありません。
【wifi タダ 乗り 確認】に関するよくある質問(FAQ)
Q1:Wi-Fiをタダ乗りされたら、警察に通報すればすぐに動いてくれますか?
A1:残念ながら「Wi-Fiを無断で使われただけ」という電波の盗用単体では、被害届の受理や警察の捜査着手は極めて困難です。日本の刑法では電波そのものは「財物」とみなされず、窃盗罪が成立しにくいためです。ただし、ルーターの管理画面へ侵入された痕跡がある場合は不正アクセス禁止法違反に該当し得ます。警察を頼るよりも、即座に暗号化キーを変更して侵入者を遮断し、被害の発生を防ぐ自己防衛が最も現実的で実効性のある対応です。
Q2:ルーターの管理画面に入らなくても、タダ乗りを確認できる簡単な方法はありますか?
A2:スマートフォンの無料ネットワーク診断アプリ(「Fing」など)を自宅Wi-Fiに接続した状態で起動すれば、同一ネットワーク上の機器をスキャンして一覧表示してくれます。また、家中のWi-Fi接続機器(スマホ、PC、テレビ等)の電源をすべて切るかWi-Fiをオフにした状態で、ルーター本体前面の「Wireless」「Wi-Fi」ランプが高速点滅を続けている場合、外部の何者かが通信を行っている決定的な兆候となります。
Q3:SSIDステルス設定にしていれば、パスワードが簡単でも安全ですか?
A3:全く安全ではありません。SSIDステルスは電波の名前(SSID)を周囲の機器に通知しないだけであり、電波そのものは空間に飛び交っています。悪意を持った第三者が電波解析ツール(無料のWi-Fiアナライザー等)を使用すれば、ステルス化されたSSIDは数秒で割り出されます。ステルス設定を過信して簡単なパスワードを使用することは、鍵の開いた金庫を布で隠しているだけの極めて危険な状態です。
まとめ:家庭内ネットワークの主権を守るための必須ルーティン
自宅のWi-Fi速度が急に落ちたとき、疑うべきは回線の混雑だけではありません。壁一枚を隔てた第三者によるタダ乗りは、あなたの通信帯域を奪うだけでなく、重大なサイバー犯罪の身代わり(踏み台)に仕立て上げられる深刻なリスクを孕んでいます。
防衛の基本は、ルーター管理画面から接続機器を定期的にチェックし、見覚えのない端末を確実に洗い出すことです。そして不審な兆候を察知したならば、躊躇なく暗号化キーを変更し、強固なWPA3暗号化方式へ移行してください。「見えない電波だからこそ、鍵をかけ替える」――このシンプルな危機管理こそが、2026年のデジタルライフを安全に維持するための最大の盾となります。 (出典: wifi タダ 乗り 確認(Yahoo!ニュース))

Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。